
Fem saker de flesta inte vet om passersystem
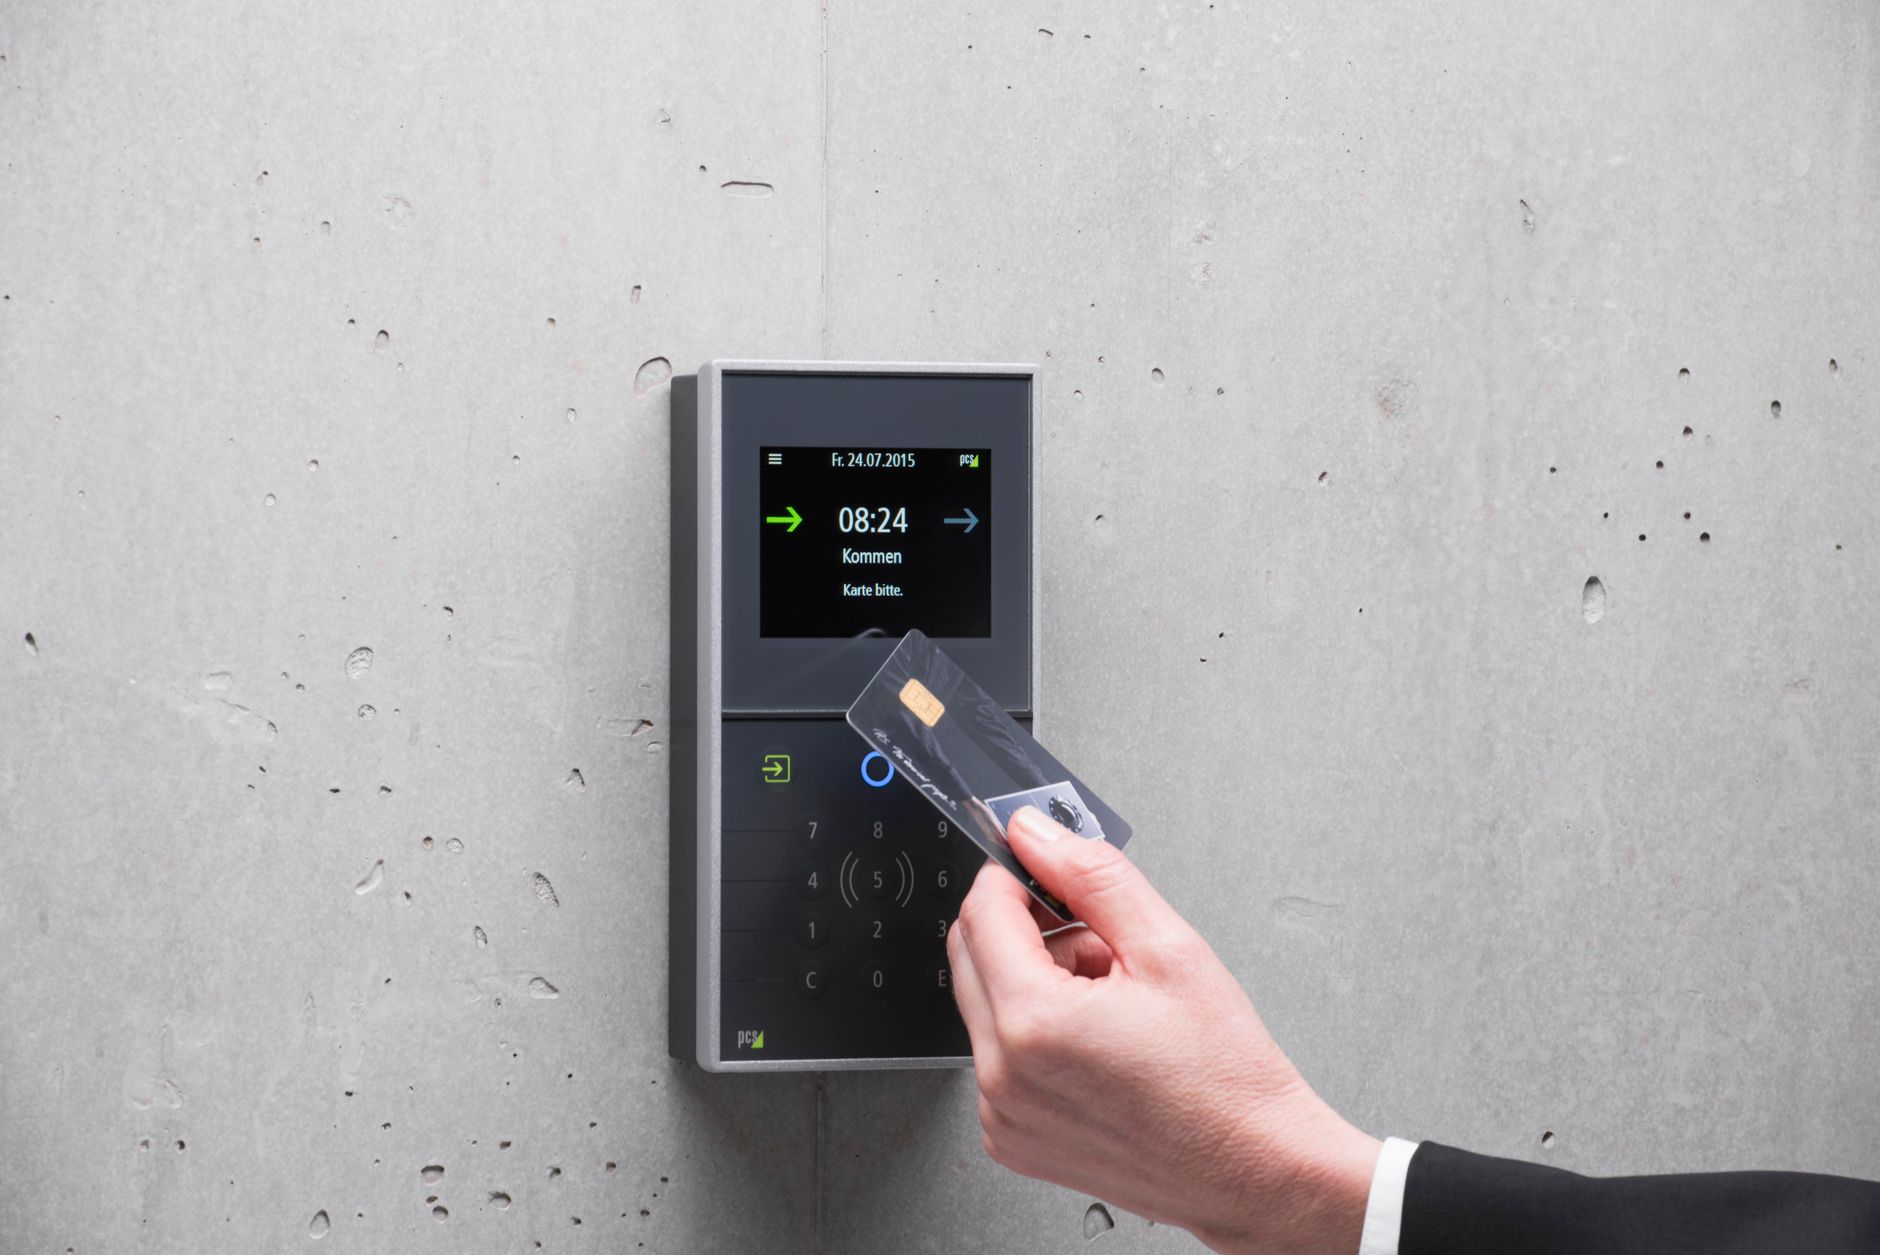
När du passerar en receptionist med ett plastkort vid pulsen händer mer än du tror. Bakom den enkla rörelsen döljer sig ett komplett ekosystem av hårdvara, programvara och protokoll som de flesta aldrig reflekterar över.
För den som arbetar i fastigheter eller driver företag är passersystem en självklarhet. Men kunskapen om vad som faktiskt händer när kortet möter läsaren är oftast tunn. Här är fem saker som få vet om den tekniken.
Ditt kort kommunicerar oftast på 13,56 MHz
Majoriteten av moderna passerkort bygger på RFID-tekniken, närmare bestämt standarden ISO 14443. Den använder en frekvens på 13,56 megahertz och räckvidden ligger på några centimeter.
Det betyder att kortet inte behöver tryckas direkt mot läsaren. Tekniken kallas contactless och gör att slitaget på både kort och läsare blir lägre. Samtidigt sker kommunikationen snabbt nog för att passagen ska upplevas som omedveten.
Äldre system, framför allt de som installerades före 2005, använde istället lågfrekventa 125 kHz-taggar. De har kortare räckvidd och saknar möjlighet till kryptering. Byte till högfrekventa system sker ofta när säkerhetskraven ökar eller när hårdvaran når livslängdens slut.
Krypteringen sitter inte alltid i kortet
Många tror att säkerheten i ett passersystem ligger i kortet. Men hos många system sker den verkliga krypteringen i läsaren eller i den centrala servern.
Kortet kan innehålla en unik ID-kod som i sig är öppen. När den läses av skickas koden vidare till systemets hjärna, där den matchas mot en databas. Först där avgörs om personen har behörighet att passera just den dörren vid just den tiden.
Det innebär att ett stulet kort i sig inte alltid är farligt, förutsatt att det spärras omedelbart. Problemet uppstår om systemet saknar realtidsuppkoppling eller om rutinerna för spärr är långsamma.
Systemet vet mer än du tror
Varje gång du passerar en dörr skapas en loggpost. Den innehåller minst tid, plats och användar-ID. Många system loggar också misslyckade passageförsök, vilket kan avslöja inbrottsförsök eller att någon glömt att uppdatera sin behörighet.
Datan sparas vanligtvis i flera år, beroende på lagstiftning och bransch. För vissa verksamheter, som skyddsobjekt eller vårdanläggningar, finns regler om hur länge loggar ska bevaras.
Det innebär att passersystem också är ett integritetskänsligt verktyg. Arbetsgivare kan i teorin kartlägga rörelsemönster, konstatera när anställda kommer och går, och bygga upp en detaljerad bild av beteenden. GDPR ställer därför krav på att insamlingen är proportionerlig och att de anställda informeras.
Mobilen kan ersätta kortet, men inte alltid
Många leverantörer erbjuder nu appar som gör att en smartphone kan fungera som passerkort. Tekniken bygger på NFC eller Bluetooth Low Energy, beroende på vilken läsare som används.
Fördelen är att användaren slipper bära ett extra kort. Nackdelen är att systemet blir beroende av att mobilen är laddad, att appen fungerar och att Bluetooth eller NFC är aktiverat. I praktiken leder det till att många fastigheter behåller både kort och mobilstöd parallellt.
Ett annat problem är att inte alla telefoner stöder NFC. Äldre Android-enheter och vissa budget-iPhone-modeller saknar funktionen. Det gör att mobilbaserad access inte kan vara den enda lösningen i en större organisation.
Installation är enklare än byte
Att installera ett helt nytt passersystem i en nybyggd fastighet är förhållandevis enkelt. Dörrarna förbereds, kablage dras och systemet konfigureras från grunden.
Att byta ut ett befintligt system är däremot mer komplext. Gamla läsare sitter ofta fast med andra protokoll, andra spänningar och andra kabeldragningar. Ibland behöver elcentraler uppgraderas eller nya ledningar dras genom bjälklag och väggar.
Därför händer det att fastighetsskötare väljer att behålla delar av det gamla systemet och koppla in nya läsare där det behövs mest. Det kan fungera, men skapar också sårbarhet om de olika delarna inte kommunicerar sömlöst.
När företag som Säkerhetsgruppen installerar passersystem görs en inventering av befintlig infrastruktur för att avgöra om hela systemet behöver bytas eller om vissa delar kan återanvändas. Det sparar både tid och pengar.
Offline-lägen finns, men med begränsningar
Ett vanligt missförstånd är att alla passersystem kräver konstant uppkoppling till en central server. I praktiken finns det flera hybridlösningar där läsaren har en lokal databas med behörigheter.
Det innebär att dörrarna fortsätter fungera även om nätverket ligger nere. Men uppdateringar, som att spärra ett kort eller lägga till en ny användare, sker först när uppkopplingen är tillbaka.
För känsliga miljöer kan det vara en nackdel. Om någon förlorar sitt kort under helgen och systemet saknar realtidsuppkoppling kan kortet fortsätta fungera tills nästa synkronisering sker.
Därför är det viktigt att välja rätt arkitektur beroende på verksamhetens behov. Kontor med låg personalomsättning klarar sig ofta bra med offline-stöd. Sjukhus eller datacenter kräver däremot realtidsuppkoppling och redundans.
| Systemtyp | Realtidsuppkoppling | Passar för |
|---|---|---|
| Fristående läsare | Nej | Små kontor, enstaka dörrar |
| Hybridnätverk | Delvis | Fastigheter med stabil IT-struktur |
| Molnbaserat system | Ja | Flerbostadshus, skyddsobjekt |
Batterier i trådlösa läsare håller länge
Trådlösa dörrläsare har blivit vanligare de senaste åren, framför allt i renoveringar där kabelinstallation är komplicerad. Läsaren drivs då av batterier, vanligtvis litium, som kan hålla i upp till fem år beroende på användning.
Systemet meddelar i förväg när batteriet börjar ta slut, så att byte kan planeras in. Men många fastighetsägare är ändå oroliga för att en dörr plötsligt ska sluta fungera mitt i natten.
I praktiken är det sällsynt. De flesta läsare har en nödfunktion som tillåter manuell upplåsning med nyckel eller reservkod även när batteriet är dött. Dessutom loggas batteristatus kontinuerligt, vilket gör att underhållet kan förutses.
Integration med andra system ökar komplexiteten
Ett modernt passersystem står sällan ensamt. Det kopplas ofta ihop med larmsystem, videoövervakning, tidrapportering och besökssystem.
Då krävs att systemen talar samma språk, antingen genom öppna API:er eller genom att tillverkaren stöder integrationer. Väljer man proprietära system riskerar man att låsa in sig hos en leverantör.
Därför är det viktigt att redan vid upphandlingen ställa frågor om öppenhet och framtida utbyggbarhet. Ett system som fungerar bra idag men inte kan anpassas om fem år blir en dyr investering.
Livslängden är längre än du tror
Elektronik åldras, men passersystem är byggda för att fungera i 10–15 år om de underhålls korrekt. Läsarna är oftast gjorda för tuffa förhållanden, med IP-klassade höljen och komponenter som tål fukt och temperatursvängningar.
Det som oftast blir föråldrat är inte hårdvaran, utan mjukvaran. När äldre operativsystem eller servrar inte längre får säkerhetsuppdateringar blir systemet sårbart.
Därför rekommenderas uppgradering av programvara med jämna mellanrum, även om hårdvaran fortfarande fungerar. En modern server med uppdaterat operativsystem kan ofta styra gamla läsare, vilket gör att investeringen inte behöver göras om helt.
Kostnaden ligger inte i hårdvaran
Ett vanligt antagande är att själva läsarna och korten utgör huvuddelen av kostnaden. Men i praktiken är installation, konfiguration och framför allt löpande administration de stora posterna.
Varje ny användare ska läggas in, behörigheter ska sättas, ändringar ska loggas och systemet ska övervakas. I en organisation med hundra anställda och tio dörrar kan det innebära flera timmars arbete varje månad.
Därför är det viktigt att välja system som har bra adminverktyg. Funktioner som självbetjäning för användare, automatisk synkronisering med HR-system och rapportverktyg kan spara mycket tid på sikt.
Vad som händer när systemet blir gammalt
När ett passersystem närmar sig 15–20 år börjar reservdelar bli svårare att få tag på. Tillverkaren kan ha lagt ner produktlinjen, och komponenter som strömförsörjning och kontrollers slutar tillverkas.
Då står fastighetsägaren inför valet att antingen byta ut hela systemet eller försöka hålla det vid liv med begagnade delar och lappande lösningar. Det senare kan fungera en tid, men riskerar att leda till säkerhetshål och oförutsägbara driftstopp.
Planering för utbyte bör därför påbörjas redan när systemet är 10–12 år gammalt. Det ger tid att utvärdera nya alternativ, budgetera och genomföra bytet utan stress.
Framtiden är biometri och AI
Ansiktsigenkänning, fingeravtryck och irisscanning finns redan i vissa passersystem, framför allt på platser med höga säkerhetskrav. Tekniken blir billigare och mer tillförlitlig för varje år.
Samtidigt kommer AI-baserad övervakning som kan upptäcka avvikande beteenden, till exempel om någon försöker passera vid ovanliga tider eller om mönstren plötsligt förändras.
Men med ny teknik kommer också nya etiska frågor. Hur mycket övervakning är rimlig? Vem äger datan? Och vad händer om systemet gör fel?
Dessa frågor kommer att forma hur passersystem utvecklas under kommande decennium. Det som är säkert är att tekniken fortsätter förändras, och att det som är standard idag kan vara föråldrat om fem år.